AurumCode
AurumCode é um gate de compliance para a organização: cada pull request passa por uma revisão automática que cita as regras da própria organização, por uma política central que o repositório do dev não consegue afrouxar, por um gate que decide o que reprova e por controles de cadeia de suprimentos (SAST, SBOM, inventário e assinatura), em repositórios de qualquer linguagem. É gratuito e de código aberto (MIT): código, issues e releases em github.com/Mpaape/AurumCode.
Use a busca (topo da página) para encontrar qualquer opção, comando ou mensagem. Para começar do zero, leia Primeiro review e uso local. Cada capacidade abaixo aponta para a referência de configuração e para o tutorial correspondente.
O que o Aurum oferece
- Revisão: a IA revisa cada pull request seguindo as regras do seu time e diz o quê, onde e por quê.
- Correção:
aurumcode fixaplica no código a correção que a revisão sugeriu. - Inventário de dependências: o SBOM é a lista de todas as bibliotecas e versões do projeto, como o rótulo de ingredientes de um alimento.
- Assinatura:
aurumcode signsela o inventário e a imagem e prova que nada foi alterado depois. - Inventário ampliado: o xBOM registra também como o software foi construído e que criptografia ele usa.
- Dependências vulneráveis: aponta biblioteca com falha conhecida, pacote malicioso ou licença proibida, em cada pull request e em varredura agendada.
- Consulta do agente de IA: seu agente de código (Claude Code, Codex e outros) consulta o Aurum pelo protocolo MCP antes de abrir a pull request.
- Changelog: o Aurum não faz nada (
off), sugere a entrada do changelog (suggest) ou exige a entrada (required). - Melhoria contínua: propõe ajustes de regras a partir do uso real, e uma pessoa aprova cada ajuste.
Funciona em qualquer linguagem de programação (exemplo).
Tutorial: comece pela revisão; todos estão em Tutoriais.
Revisão
Revisão de pull request por modelo, com análise determinística que funciona
sem credencial, resumo do review e correções sugeridas (aurumcode review e
aurumcode fix). Referência:
Prompts, skills e docs,
Modelo e credenciais,
Opções avançadas e
Opções públicas,
Deliberação: o modelo pede ferramentas,
Status do CI no parecer,
Verificação adversarial dos achados do modelo,
PR grande: diff local e revisão em lotes,
Arquivos que saem da revisão como documentação,
Dependências do PR e
Varredura agendada de dependências. Veja também
Qualidade e limitações e Cache de review.
Contexto e rodadas: Fontes MCP de contexto
(review.context.mcp), Rodadas do mesmo PR
(um achado já comentado não é comentado de novo) e
Consolidação e preferências de apresentação
(review.presentation.collapse).
Tutorial: Revisão de código, Deliberação com ferramentas e Memória de revisão.
Provedores de LLM
Qualquer endpoint compatível com OpenAI ou um perfil escolhido por
LLM_PROVIDER (Azure OpenAI, Anthropic, Gemini, Bedrock, LiteLLM, OpenRouter,
OpenCode Zen, Ollama ou um perfil do operador em LLM_PROVIDERS_FILE).
Referência: Provedores de LLM.
Tutorial: Provedores de LLM.
No seu agente de código
Para quem programa com agente de IA: aurumcode mcp é um servidor MCP local
(stdio, só leitura) que o Claude Code, o Codex ou o Cursor consultam antes do
commit, com o mesmo gate do CI (aurum_gate, aurum_review, aurum_rules,
aurum_explain); a skill aurum-review ensina o agente a perguntar e corrigir,
e um hook de pre-commit opcional faz o mesmo sem agente. Configuração:
Aurum no seu agente de código.
Tutorial: Aurum no seu agente.
Skills e política
Skills de convenção escritas em Markdown pelos times e uma política central,
mantida num repositório da organização, que rules e gate do repositório
do dev não conseguem afrouxar. Abaixo da política, uma segunda camada
central, a de padrões de engenharia (standards_repository, --padroes),
traz as skills e os analistas comuns a todos os serviços sem decidir gate,
ignore ou exceções. Referência:
Política central,
Camada de padrões de engenharia e
Realimentação da política,
que transforma falsos positivos, achados corrigidos e defeitos escapados numa
PR de propostas para a política.
Tutorial: Skills de convenção, Política central, Camadas: política, padrões e serviço e Realimentação da política.
Gate
O gate transforma skills em regras citáveis, decide por severidade o que reprova, trata resultado inconclusivo como não aprovado, aceita exceções com dono e validade e registra uma trilha de auditoria com saída SARIF. Referência: Gate e regras citáveis, gate.sources, O modelo pondera a evidência determinística (gate.triage), Exceções aprovadas e Trilha de auditoria e SARIF. O Guia corporativo reúne tudo num conjunto que funciona junto.
Tutorial: O gate de política, Exceções aprovadas, Auditoria e SARIF e Reaproveitamento.
Cadeia de suprimentos
SAST com Semgrep, SBOM CycloneDX com Trivy, inventário no Dependency-Track, assinatura com Cosign, xBOM (Build BOM e CBOM) e o artefato de dados de análise. Referência: SAST com Semgrep, SBOM com Trivy, Gate Dependency-Track, Assinatura com Cosign, xBOM e Artefato de dados de análise.
Tutorial: SAST com Semgrep, Segredos com gitleaks, SBOM e Dependency-Track, Assinatura com Cosign, xBOM e Dados de análise.
Qualquer linguagem
A análise não depende da linguagem: regras do Semgrep, SBOM e inventário valem para repositórios poliglotas. Referência: SAST multilinguagem.
Tutorial: Qualquer linguagem.
Changelog
Cada pull request acrescenta uma entrada curta e voltada a quem usa o produto
em ## Unreleased; o check aurumcode changelog reprova a PR sem ela (modo
required) ou só sugere a entrada (modo suggest), lendo o modo do commit base. A sugestão de entrada do review continua separada e só
consultiva. Referência:
Changelog obrigatório e o
guia Changelog obrigatório.
Tutorial: Changelog obrigatório.
Benchmark e operação
Corpus de recall e protocolo de comparação (Benchmark), o ambiente de desenvolvimento e QA em container (Desenvolvimento e QA), o QA no repositório consumidor e o roteiro de release.
Tutorial: Benchmark de recall e Operação.
Estendendo o Aurum
Os pontos de extensão do produto, com o contrato exato de cada um: engine de
scanner (scanner.Scanner, registro fechado, origem tipada), ferramenta de
deliberação (deliberation.Tool, limites e transcript), skill (SKILL.md,
catálogo em camadas) e fonte de contexto (ContextProvider, o lugar do MCP),
e o que não é ponto de extensão. Referência: Estendendo o Aurum
e Arquitetura.
Tutorial: Estendendo o Aurum na prática.
Como fica
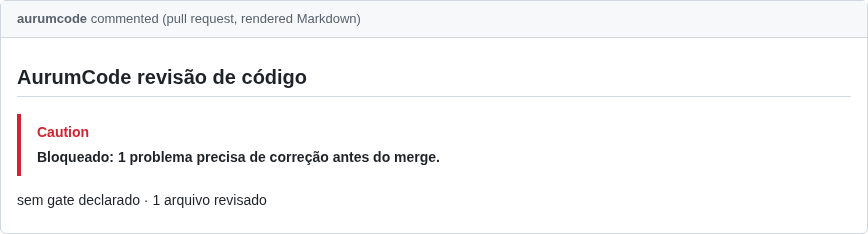
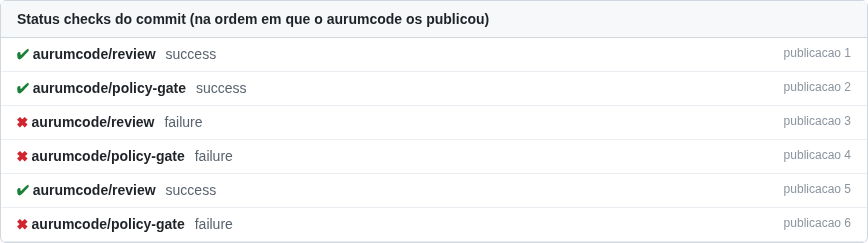
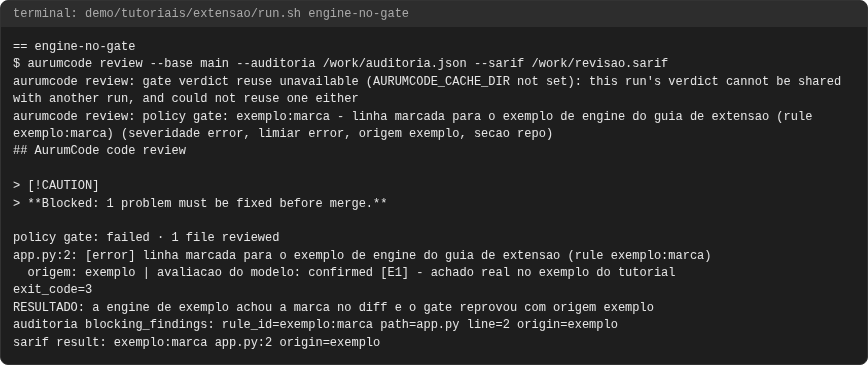
O que o usuário vê, capturado a partir das execuções gravadas dos tutoriais (cada tutorial tem a sua seção "Como fica"; as capturas são geradas por scripts/docs/capturas.sh e conferidas pelo manifesto assets/capturas/capturas.json).
Comentário da revisão no PR (tutorial revisão):
Status checks publicados pelo gate (tutorial gate):
Terminal do gate com a engine de exemplo (tutorial extensão):
Tutorial: cada tutorial do índice de tutoriais termina na sua seção "Como fica", com as capturas de todos os casos.
Especificações
O arquivo histórico da reconstrução está na seção Specs. Não o use como manual de instalação nem como lista de funcionalidades entregues.